ÜBER MICH
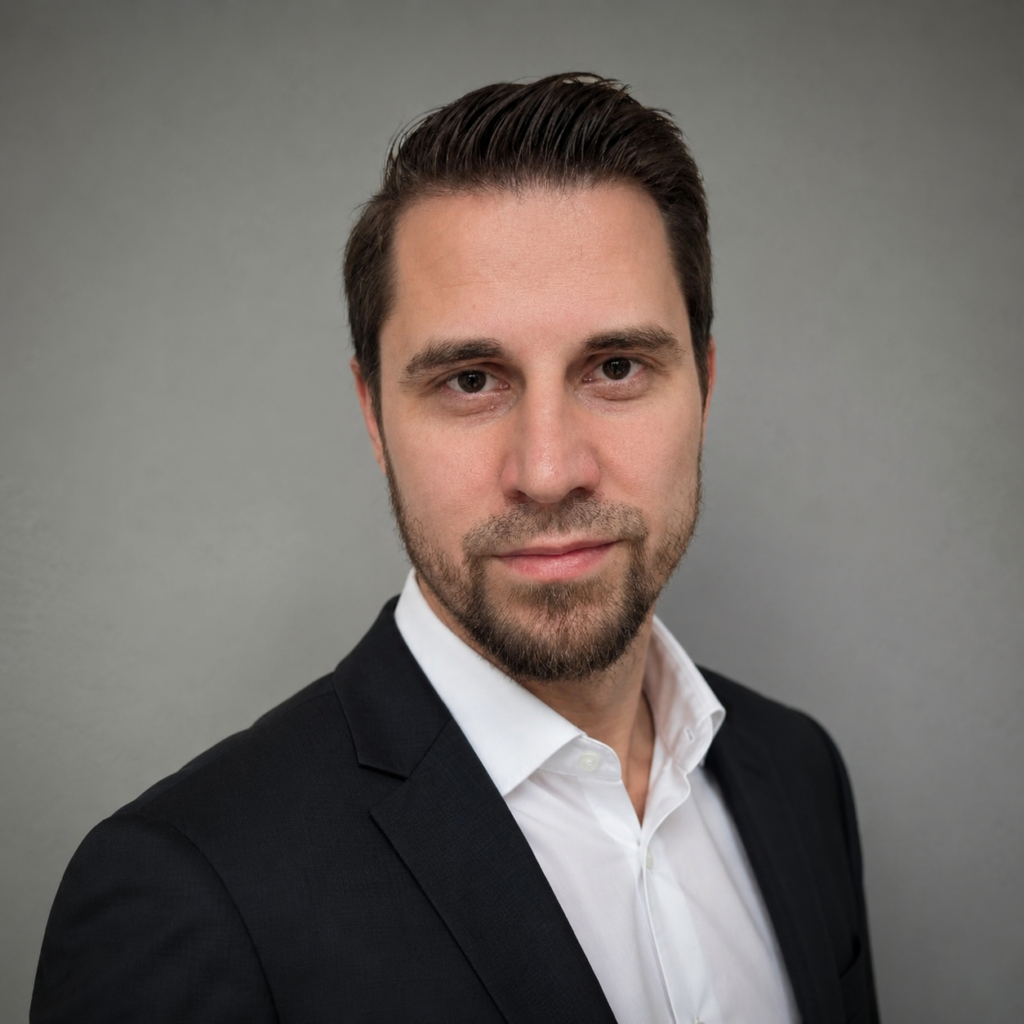
Paul Brüdgam
Senior Security Consultant · Informationssicherheitsbeauftragter · Stralsund
Hallo und schön, dass du vorbeischaust! Ich bin Senior Security Consultant bei der neam IT-Services GmbH und begleite als externer Informationssicherheitsbeauftragter mehrere Mandanten, überwiegend Kommunen und öffentliche Verwaltungen. Mein Schwerpunkt liegt darauf, technisches Sicherheits-Know-how mit strategischem Risikomanagement und nachhaltigen Sicherheitsarchitekturen zu verbinden.
Mein besonderes Interesse gilt den Herausforderungen von morgen: Post-Quanten-Kryptografie, Resilienzstrategien und Sicherheits-Governance in komplexen Umgebungen. Neben der technischen Umsetzung sind mir Kommunikation und strukturierte Sicherheitsprozesse wichtig, die sich an den Zielen der Organisation ausrichten.
Nach dem Certified in Cybersecurity (CC) und dem SSCP der ISC2 ist der CISSP mein nächstes Ziel. Was ich dabei lerne, teile ich in der ISC2-Reihe in meinem Blog.
MEINE GESCHICHTE
Vom Glasfaserkabel zur Post-Quanten-Kryptografie
Angefangen hat bei mir alles ziemlich handfest: In meiner Ausbildung zum IT-Systemelektroniker drehte sich alles um Glasfaser- und Kupfertechnik. Danach kam das Studium der Informatik, nebenbei die ersten Websites mit Drupal und WordPress und ein Ehrenamt in der Studentischen Unternehmensberatung, wo ich gelernt habe, wie viel Spaß es macht, Projekte gemeinsam voranzubringen.
Im Beruf habe ich Plattformen betrieben, die nachts nicht ausfallen durften, später ein Team geleitet und Sicherheitsvorfälle verantwortet. Schließlich habe ich die Seite gewechselt: vom Betrieb zur Beratung. Meine Masterarbeit über Post-Quanten-Kryptographie hat mich bis heute nicht losgelassen, und wer mich kennt, weiß, dass ich bei diesem Thema gern ins Schwärmen gerate.
Am meisten Freude macht mir, komplizierte Themen verständlich zu machen. Deshalb halte ich Vorträge, gebe Schulungen, schreibe in meinem Blog und begleite neue Kolleginnen und Kollegen auf ihrem Weg. Stralsund ist dabei mein Fixpunkt geblieben: Studium, Beruf und Alltag spielen sich hier im Norden ab.
SCHWERPUNKTE
Menschen, Prozesse und Technologie
Gute Informationssicherheit entsteht dort, wo Menschen, Prozesse und Technologie sinnvoll zusammenspielen. Mein Weg vom Infrastrukturbetrieb über Security Operations bis zur ISMS-Beratung prägt genau diesen Blick.
Governance & Compliance
- ISMS nach BSI 200-1, 200-2, 200-3
- IT-Grundschutz und Grundschutz++
- Externer Informationssicherheitsbeauftragter
- ISO/IEC 27001
- Risikomanagement und Sicherheitskonzepte
Security Engineering
- Firewalls, IDS/IPS, Endpoint Security
- SIEM, Incident Response, Log-Analyse
- Schwachstellenanalyse und Penetrationstests
- Kryptographie und Anwendungssicherheit
Sicherheitsarchitektur & Infrastruktur
- Mehrschichtige Schutzkonzepte (Defense in Depth)
- Linux-Server und Managed Services
- Docker, Kubernetes, CI/CD
- Ansible, Puppet, Bash, Python
- Hochverfügbarkeit und Monitoring
PRIVAT
Homelab, Haus und Garten
Feierabend heißt bei mir nicht automatisch Bildschirm aus. Zu Hause betreibe ich ein Homelab aus mehreren kleinen Linux-Servern. Dort probiere ich Dinge aus, die im Berufsalltag oft keinen Platz haben, und lerne dabei am meisten. Und wenn der Rechner dann doch mal ruht, warten Haus und Garten auf handfeste Arbeit, ganz wie früher in der Ausbildung.
Mein Homelab
- Mailserver und Webserver
- Hausautomatisierung mit Home Assistant
- Container-Tools mit Docker
- Eine Spielwiese für neue Tools und Ideen
Haus und Garten
Werkeln, bauen, pflanzen, reparieren: Der Ausgleich zur Technik, bei dem man am Ende des Tages sieht, was man geschafft hat.
Lass uns sprechen
Du möchtest dich zu Informationssicherheit, IT-Grundschutz oder Sicherheitsarchitekturen austauschen? Ich freue mich auf deine Nachricht.