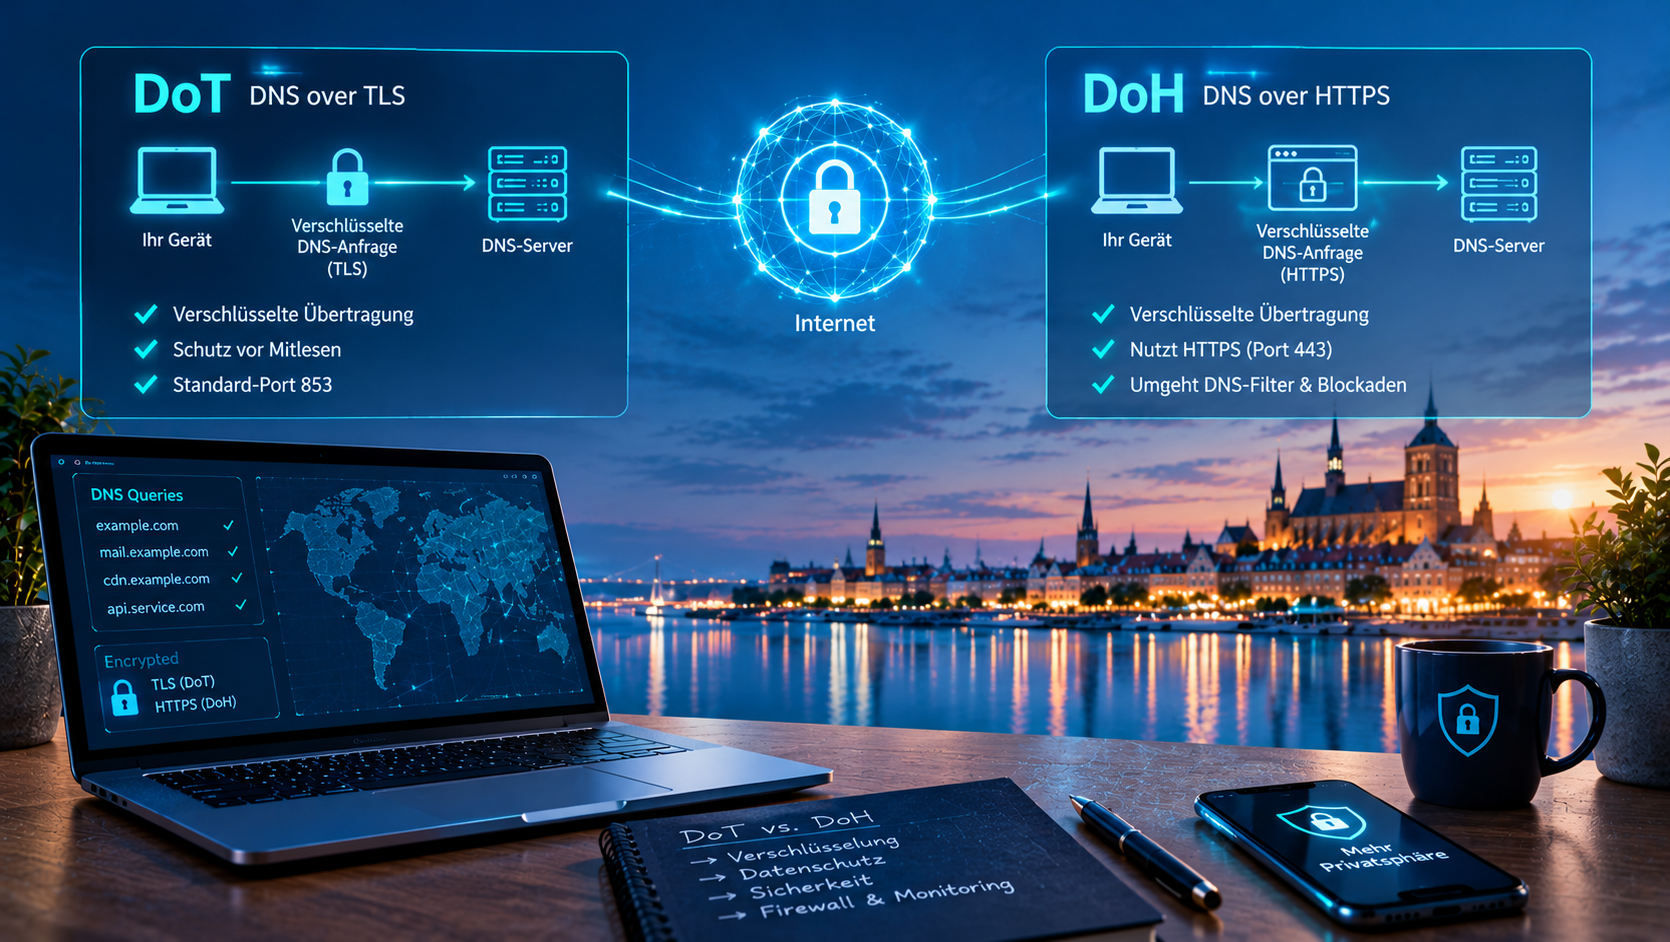
Im Namen meines damaligen Arbeitgebers, der Boreus GmbH (heute WIIT AG), habe ich 2018 einen Vortrag über die Absicherung des Domain Name Systems gehalten: DNS over TLS (DoT) und DNS over HTTPS (DoH).
Worum ging es?
Das DNS wurde 1987 ohne Sicherheitsmechanismen entworfen. Anfragen laufen im Klartext über Port 53/UDP, es gibt keinen Schutz der Privatsphäre. Der Vortrag zeigt, wie DNSSEC, DoT und DoH diese Lücken schließen und wo ihre Grenzen liegen.
- Ausgangslage: Aufbau des DNS und seine Schwächen. DNSSEC (Schlüssel, Signaturen, Delegation Signer) sichert Herkunft und Integrität der Daten, verschlüsselt sie aber nicht.
- DNS over TLS (RFC 7858): Authentifizierte und verschlüsselte Kommunikation über Port 853/TCP, die DNSSEC ergänzt. Der Mehraufwand durch TCP und TLS lässt sich mit Connection Reuse und TLS 1.3 verringern. In der Praxis blockieren Firewalls den Port häufig noch.
- DNS over HTTPS (RFC 8484): DNS-Anfragen als HTTPS-Verkehr, der sich nicht vom normalen Webverkehr unterscheiden lässt und nicht durch Firewalls blockiert werden kann. Die Umsetzung erfolgt auf Anwendungsebene, etwa im Browser.
- Praxis: Öffentliche Resolver wie Cloudflare, Quad9 und Google sowie Unterstützung auf Server- und Clientseite, zum Beispiel PowerDNS dnsdist, systemd-resolved und Android P.
Fazit
DoT und DoH bringen beide mehr Sicherheit und können nebeneinander bestehen. Beide Standards entstanden in kurzer Zeit. Es bleibt eine Vertrauensfrage: Die Verschlüsselung verlagert das Vertrauen auf wenige große Resolver-Anbieter. Als Ausblick nannte der Vortrag QUIC als leichtgewichtigere Alternative zu TCP/TLS.
Stand: 2018. Die Einschätzungen zu Verbreitung und Unterstützung spiegeln den damaligen Stand wider.